Tendencias de IA
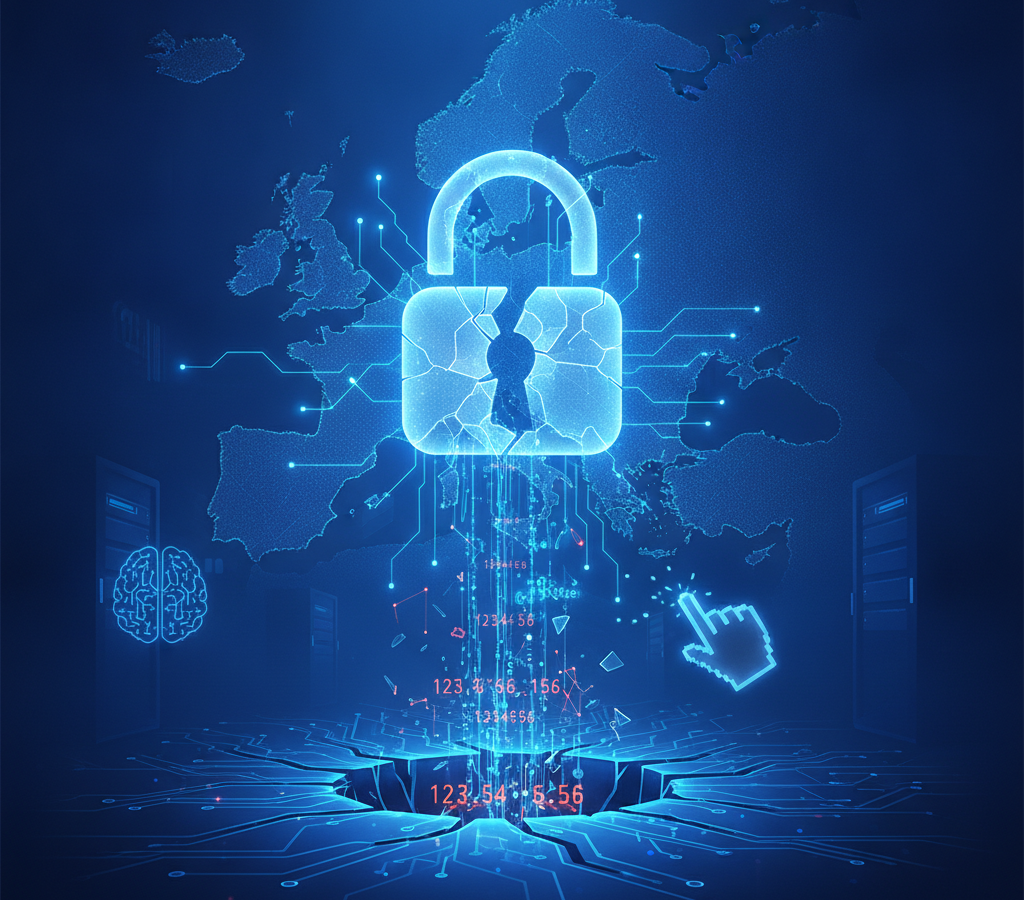
Um vazamento de dados de escala nacional, provocado por algo tão trivial quanto uma senha “123456”, soa como um enredo de ficção, mas infelizmente é uma realidade que ilustra a fragilidade da nossa infraestrutura digital. Embora a notícia específica sobre um país europeu possa parecer distante, a lição que dela extraímos é universal e urgente: a segurança dos nossos dados, sejam eles pessoais ou organizacionais, repousa muitas vezes sobre pilares surpreendentemente vulneráveis.
O problema real para o leitor brasileiro, seja ele um cidadão comum ou um gestor de TI, não é a notícia em si, mas a constante ameaça que a má gestão de senhas e a falta de uma postura de segurança robusta representam para a sua vida digital e para a sustentabilidade de seus negócios. Este artigo não se propõe a ser um resumo do incidente, mas um guia prático e aprofundado, destrinchando os mecanismos por trás dessas falhas e oferecendo um roteiro de ações concretas para fortificar sua segurança no ambiente digital.
A Engenharia por Trás da Fragilidade: Como Senhas Simples Colapsam#
A percepção de que uma senha como “123456” é obviamente fraca é quase universal. No entanto, sua persistência em sistemas críticos revela uma lacuna profunda entre o conhecimento e a prática. A fragilidade de senhas simples não reside apenas na sua facilidade de adivinhação humana, mas na sua suscetibilidade a ataques automatizados e sofisticados.
Um dos métodos mais comuns é o ataque de força bruta, onde programas tentam todas as combinações possíveis de caracteres até encontrar a correta. Embora pareça demorado, para senhas curtas e previsíveis, a computação moderna torna isso uma questão de segundos ou minutos. Senhas numéricas de seis dígitos, por exemplo, têm um número limitado de combinações que podem ser esgotadas rapidamente.
Em complemento, temos os ataques de dicionário, que testam palavras e combinações comuns (como “senha”, “admin”, “teste”, ou sequências como “qwerty” e “123456”) que estão em listas pré-compiladas. Essas listas, frequentemente enriquecidas com vazamentos de dados anteriores, são a primeira linha de ataque de qualquer cibercriminoso. A cada novo vazamento, essas listas se tornam mais robustas e eficientes.
Outra técnica perigosa é o credential stuffing. Se um usuário reutiliza a mesma senha para múltiplos serviços, e um desses serviços sofre um vazamento, os cibercriminosos podem usar essa combinação de e-mail/senha roubada para tentar acessar outras contas desse mesmo usuário. A “123456” ou outras senhas fracas são frequentemente as primeiras a serem testadas nessa modalidade, devido à sua prevalência e memorabilidade, que incentivam a reutilização.
A falta de entropia é a raiz do problema. Entropia é a medida da imprevisibilidade de uma senha. Quanto mais longa, mais complexa (misturando letras maiúsculas e minúsculas, números e caracteres especiais) e menos previsível for uma senha, maior sua entropia e mais difícil será para um atacante decifrá-la. A falha não é apenas “ter uma senha fraca”, mas a completa subestimação do poder da computação e da engenharia social por trás dos ataques modernos.
Múltiplas Camadas de Defesa: O Paradigma da Segurança Abrangente#
Confiar apenas em senhas, mesmo as mais robustas, é uma estratégia falha. A segurança digital moderna exige uma abordagem de “defesa em profundidade”, onde múltiplas camadas de proteção são implementadas para criar barreiras sucessivas contra ataques. O vazamento hipotético da senha “123456” sublinha que uma falha em uma camada (autenticação fraca) pode comprometer todo o sistema.
Para além das senhas, alguns pilares essenciais de uma segurança abrangente incluem:
- Autenticação Multifator (MFA): Exige duas ou mais credenciais para verificar a identidade de um usuário. Isso pode ser “algo que você sabe” (senha), “algo que você tem” (código de aplicativo, token físico, biometria) ou “algo que você é” (impressão digital, reconhecimento facial). Mesmo que uma senha seja comprometida, o MFA adiciona uma camada crítica de proteção.
- Princípio do Menor Privilégio (PoLP): Usuários e sistemas devem ter acesso apenas aos recursos e informações estritamente necessários para desempenhar suas funções. Isso limita o dano potencial em caso de comprometimento de uma conta.
- Criptografia de Dados: Proteger os dados em repouso (armazenados em discos) e em trânsito (transmitidos pela rede) por meio de algoritmos de criptografia fortes. Isso torna os dados ilegíveis para atacantes, mesmo que consigam acessá-los.
- Monitoramento e Detecção de Ameaças: Implementar sistemas que continuamente monitorem as redes e sistemas em busca de atividades incomuns ou maliciosas. Isso inclui SIEM (Security Information and Event Management) e IDS/IPS (Intrusion Detection/Prevention Systems).
- Gerenciamento de Patches e Atualizações: Manter todos os softwares, sistemas operacionais e firmwares atualizados é crucial. Muitas vulnerabilidades são exploradas por atacantes em softwares desatualizados, para os quais já existem correções.
- Conscientização e Treinamento de Usuários: O elemento humano é frequentemente o elo mais fraco. Treinamentos regulares sobre phishing, engenharia social, boas práticas de senhas e a importância da segurança são indispensáveis.
A integração dessas camadas cria um ecossistema de segurança muito mais robusto, onde a falha de uma única barreira não leva necessariamente ao colapso completo do sistema.
Fortalecendo o Indivíduo: Um Guia Prático para a Segurança Digital Pessoal#
Como indivíduos, nossa segurança digital começa com nossas escolhas diárias. É fundamental adotar hábitos que nos protejam de ameaças comuns. Não se trata de paranoia, mas de responsabilidade digital.
Lista de Verificação Prática para a Segurança Pessoal:#
- Use um Gerenciador de Senhas:
- Por que: Elimina a necessidade de memorizar dezenas de senhas complexas e únicas. Geradores de senhas embutidos criam senhas fortes, e eles as preenchem automaticamente, prevenindo erros de digitação e alguns tipos de phishing.
- Como: Escolha um gerenciador respeitável (ex: LastPass, 1Password, Bitwarden, KeePass). Crie uma senha mestra forte e única para ele e nunca a compartilhe. Ative o MFA para o gerenciador de senhas.
- Trade-off: A dependência de uma única senha mestra exige que ela seja extremamente segura. A perda dessa senha mestra ou acesso não autorizado ao gerenciador pode ser catastrófica, mas o risco é minimizado com MFA e boas práticas.
- Ative a Autenticação Multifator (MFA) em TODAS as contas possíveis:
- Por que: Adiciona uma camada de segurança vital. Mesmo que sua senha seja roubada, o atacante precisará do seu segundo fator (celular, token) para acessar a conta.
- Como: Verifique as configurações de segurança de seus e-mails, redes sociais, bancos, serviços de nuvem, etc. Prefira aplicativos autenticadores (ex: Google Authenticator, Authy) em vez de SMS, que são mais vulneráveis a interceptação.
- O que observar: Certifique-se de ter métodos de recuperação alternativos configurados (códigos de backup) caso perca seu dispositivo MFA.
- Seja Cético com Links e Anexos (Phishing):
- Por que: Phishing é uma das formas mais eficazes de roubo de credenciais. Um único clique errado pode comprometer suas contas.
- Como: Desconfie de e-mails, SMS ou mensagens de redes sociais que peçam informações pessoais, contenham links suspeitos ou prometam coisas “boas demais para ser verdade”. Verifique o remetente e o URL antes de clicar. Em caso de dúvida, acesse o serviço diretamente digitando o endereço no navegador.
- Mantenha Softwares e Sistemas Operacionais Atualizados:
- Por que: Atualizações frequentemente incluem correções de segurança para vulnerabilidades descobertas.
- Como: Ative as atualizações automáticas sempre que possível em seu sistema operacional (Windows, macOS, Linux, Android, iOS) e em todos os seus aplicativos.
- Faça Backup Regularmente:
- Por que: Protege seus dados contra ransomware, falhas de hardware e perda acidental.
- Como: Use serviços de nuvem confiáveis (criptografados) ou discos externos. Adote a regra 3-2-1: três cópias dos seus dados, em dois tipos de mídia diferentes, com um backup fora do local.
- Monitore Suas Contas e Relatórios de Crédito:
- Por que: Ajuda a identificar atividades suspeitas e roubo de identidade.
- Como: Verifique seus extratos bancários e de cartão de crédito regularmente. Utilize serviços que notificam sobre vazamentos de dados ou monitoram seu CPF/CNPJ em órgãos de crédito (como Serasa, SPC).
A Responsabilidade Corporativa: Construindo um Escudo Robusto Contra Vazamentos#
Para as organizações, a falha “123456” serve como um alerta severo: a segurança não é um custo, mas um investimento essencial para a continuidade dos negócios e a confiança dos clientes. A Lei Geral de Proteção de Dados (LGPD) no Brasil, assim como o GDPR na Europa, impõe responsabilidades rigorosas às empresas sobre a proteção dos dados pessoais que coletam e processam. Uma falha como a descrita pode resultar em multas pesadas e danos irreparáveis à reputação.
A construção de um escudo robusto exige uma abordagem sistêmica:
Política de Segurança da Informação (PSI) Abrangente:#
Estabeleça uma PSI clara que defina regras para o uso de sistemas, gerenciamento de senhas (com requisitos mínimos de complexidade, rotação e proibição de reutilização), tratamento de dados, acesso a recursos e resposta a incidentes. Essa política deve ser comunicada e imposta em todos os níveis da organização.
Implementação de Ferramentas e Tecnologias de Segurança:#
- Gerenciadores de Senhas Corporativos: Fornecer e exigir o uso de gerenciadores de senhas que integrem-se aos sistemas da empresa.
- Soluções de MFA: Implementar MFA obrigatória para acesso a todos os sistemas corporativos, especialmente para administradores e acessos remotos.
- Sistemas de Prevenção de Perda de Dados (DLP): Monitoram e previnem a exfiltração de dados sensíveis da rede corporativa.
- Firewalls e IDS/IPS: Proteger a rede contra acessos não autorizados e detectar atividades maliciosas.
- Criptografia em Repouso e em Trânsito: Garantir que todos os dados sensíveis sejam criptografados, seja em bancos de dados, storages ou durante a transmissão.
- Gerenciamento de Identidade e Acesso (IAM): Implementar sistemas que controlem quem tem acesso a quais recursos e sob quais condições, aplicando o princípio do menor privilégio.
Treinamento Contínuo e Conscientização:#
Os colaboradores são a primeira linha de defesa. Programas de treinamento regulares sobre segurança cibernética, com simulações de phishing e atualização sobre as últimas ameaças, são fundamentais. A cultura de segurança deve ser incentivada do topo para baixo.
Auditorias Regulares e Testes de Penetração:#
Contrate especialistas externos para realizar auditorias de segurança e testes de penetração (pentests). Isso ajuda a identificar vulnerabilidades antes que sejam exploradas por atacantes reais.
Plano de Resposta a Incidentes (PRI):#
Nenhuma segurança é 100% infalível. Tenha um PRI bem definido, testado e comunicado. Ele deve detalhar os passos a serem seguidos em caso de um vazamento de dados: contenção, erradicação, recuperação, análise forense, comunicação aos afetados e às autoridades (ANPD no Brasil), e lições aprendidas.
Além da Tecnologia: O Papel Humano na Cibersegurança#
A tecnologia é uma ferramenta poderosa, mas a cibersegurança é fundamentalmente um problema humano. A falha de uma senha “123456” não é um defeito do software, mas uma decisão ou omissão humana. A engenharia social, a tática de manipular pessoas para obter informações confidenciais, continua sendo uma das maiores ameaças, independentemente da sofisticação tecnológica.
É crucial entender que o “elemento humano” não é apenas o elo mais fraco, mas também o mais forte. Colaboradores bem informados, vigilantes e engajados são a primeira e, por vezes, a melhor linha de defesa. Isso requer uma cultura organizacional onde a segurança é uma responsabilidade compartilhada, não apenas do departamento de TI. Encorajar a denúncia de atividades suspeitas, sem medo de retaliação, e promover um ambiente de aprendizado contínuo sobre ameaças emergentes são pilares para fortalecer essa cultura.
Para o indivíduo, a autoconsciência sobre seus próprios hábitos digitais é o primeiro passo. Questionar e desconfiar por natureza no ambiente online é uma proteção inestimável contra fraudes e golpes. A segurança não é um destino, mas um processo contínuo de aprendizado, adaptação e prática.
Preparação e Resposta: Agindo Diante do Inevitável#
Mesmo com as melhores práticas, a possibilidade de um incidente de segurança nunca é zero. A questão não é “se” um vazamento acontecerá, mas “quando”. A diferença entre uma crise gerenciável e um desastre completo reside na preparação.
Para Indivíduos:#
- Monitore seus Dados: Utilize serviços que alertam sobre o uso indevido do seu CPF ou e-mail em vazamentos.
- Altere Senhas Rapidamente: Se uma de suas contas for comprometida ou você for notificado de um vazamento, mude a senha imediatamente e ative o MFA se ainda não o fez.
- Fique Atento a Atividades Suspeitas: Extratos bancários, e-mails de redefinição de senha não solicitados, tentativas de login em suas contas.
- Eduque-se: Mantenha-se atualizado sobre as últimas táticas de golpe e como se proteger.
Para Organizações:#
- Implemente o Plano de Resposta a Incidentes (PRI): Garanta que ele seja bem definido, testado e atualizado regularmente.
- Comunique-se de Forma Transparente: Em caso de vazamento, a LGPD exige a comunicação à ANPD e aos titulares dos dados afetados. A transparência constrói confiança, enquanto a omissão pode agravar as consequências legais e de reputação.
- Aprenda e Evolua: Após cada incidente (ou simulação), conduza uma análise pós-mortem para identificar o que funcionou, o que falhou e como melhorar a postura de segurança para o futuro.
- Tenha Seguros Cibernéticos: Considere a contratação de seguros cibernéticos que possam ajudar a mitigar os custos financeiros de um vazamento, incluindo despesas legais, comunicação, forense e indenizações.
A lição do país europeu com a senha “123456” é um lembrete vívido de que a segurança digital não é um luxo, mas uma necessidade fundamental. Seja você um usuário individual ou parte de uma organização, a adoção de práticas robustas, a conscientização contínua e a preparação para o inesperado são os pilares para navegar com segurança na paisagem digital em constante evolução.
Continue lendo
Você também pode gostar
Pesquisa aponta mais trabalho para quem domina tecnologia de IA
A discussão sobre o impacto da Inteligência Artificial no mercado de trabalho frequentemente se divide entre cenários de perda massiva de empregos…
Microsoft lança Maia 300, novo chip para inteligência artificial mais eficiente
A inteligência artificial transformou-se no motor de inovação de nosso tempo, impulsionando avanços que redefinem indústrias e a vida cotidiana. Contudo, por…